PHPの緊急脆弱性、自社のホームページは大丈夫?WordPressで1分でできる確認方法と状況別の対応手順【高市首相も「大至急」と呼びかけ】
最終更新:2026年10月22日 10時時点の情報
本記事は2026年10月22日 10時時点の情報をもとにしています。状況は刻々と変わっているため、最新情報はPHP公式サイト・国家サイバー統括室・ご利用中のレンタルサーバー会社のお知らせもあわせてご確認ください。
この記事の要点
- ホームページを裏で動かしている「PHP」に、外部から勝手にプログラムを動かされる緊急レベル(10点満点中9.2点)の脆弱性が2件見つかり、2026年10月21日夜に修正版が公開されました。
- WordPressはPHPで動いているため、WordPressで作った店舗・クリニック・会社のサイトはすべて関係があります。高市首相や国家サイバー統括室もXで「大至急」の対応を呼びかけています。
- 確認は簡単です。WordPressの管理画面「ツール → サイトヘルス → 情報 → サーバー」でPHPのバージョンを見て、8.5.12/8.4.27/8.3.36/8.2.35 以上ならひとまず安心です。
- 共用レンタルサーバーでは、PHPの修正はサーバー会社が行います。番号が古いままならサーバー会社のお知らせを確認し、制作会社に相談してください。ご自身でPHPのバージョンを切りかえるのは、サイトが表示されなくなる恐れがあるので避けましょう。
- 今回の穴は、WordPress本体やプラグインを更新してもふさがりません。直るのは「PHP本体」を修正版にしたときだけです。
10月21日の夕方から夜にかけて、「BASE」「コドモン」「ニコニコ」「pixiv」のような有名サービス、銀行や鉄道会社の公式サイトまでが、相次いで「緊急メンテナンス」に入りました。エックスサーバーやさくらインターネット、ロリポップ!といったレンタルサーバー各社も、管理画面を止めて対応に追われています。
原因は、ホームページの裏側で広く使われている「PHP」というプログラムに見つかった、2件の深刻な脆弱性(セキュリティ上の穴)です。夜には高市早苗首相が自身のXで「皆様に、今夜に対応して頂きたい大至急のお願いです」と投稿し、大きな話題になりました。
「うちのお店のホームページも関係あるの?」「何をすればいいの?」という声は、当メディアがMEOを支援している店舗やクリニックからも多く寄せられています。この記事では、専門知識がなくても判断できるように、何が起きているのか、自分のサイトが安全かどうかの確かめ方、状況別に何をすればいいのかを順番に解説します。
何が起きている? PHPに「緊急」レベルの穴が2件
PHPとは「ホームページの厨房で働くコックさん」
PHP(ピーエイチピー)は、ホームページの裏側で動くプログラムを書くための言語です。お問い合わせフォームを送信する、ブログ記事を表示する、予約を受け付ける――こうした「見えない裏方の仕事」をPHPが担っています。
ホームページをレストランにたとえると、お客さん(閲覧者)が注文すると、厨房のコックさん(PHP)が料理(表示されるページ)を作って出してくれる、という関係です。お客さんの目にコックさんは見えませんが、厨房が止まれば料理は出てきません。
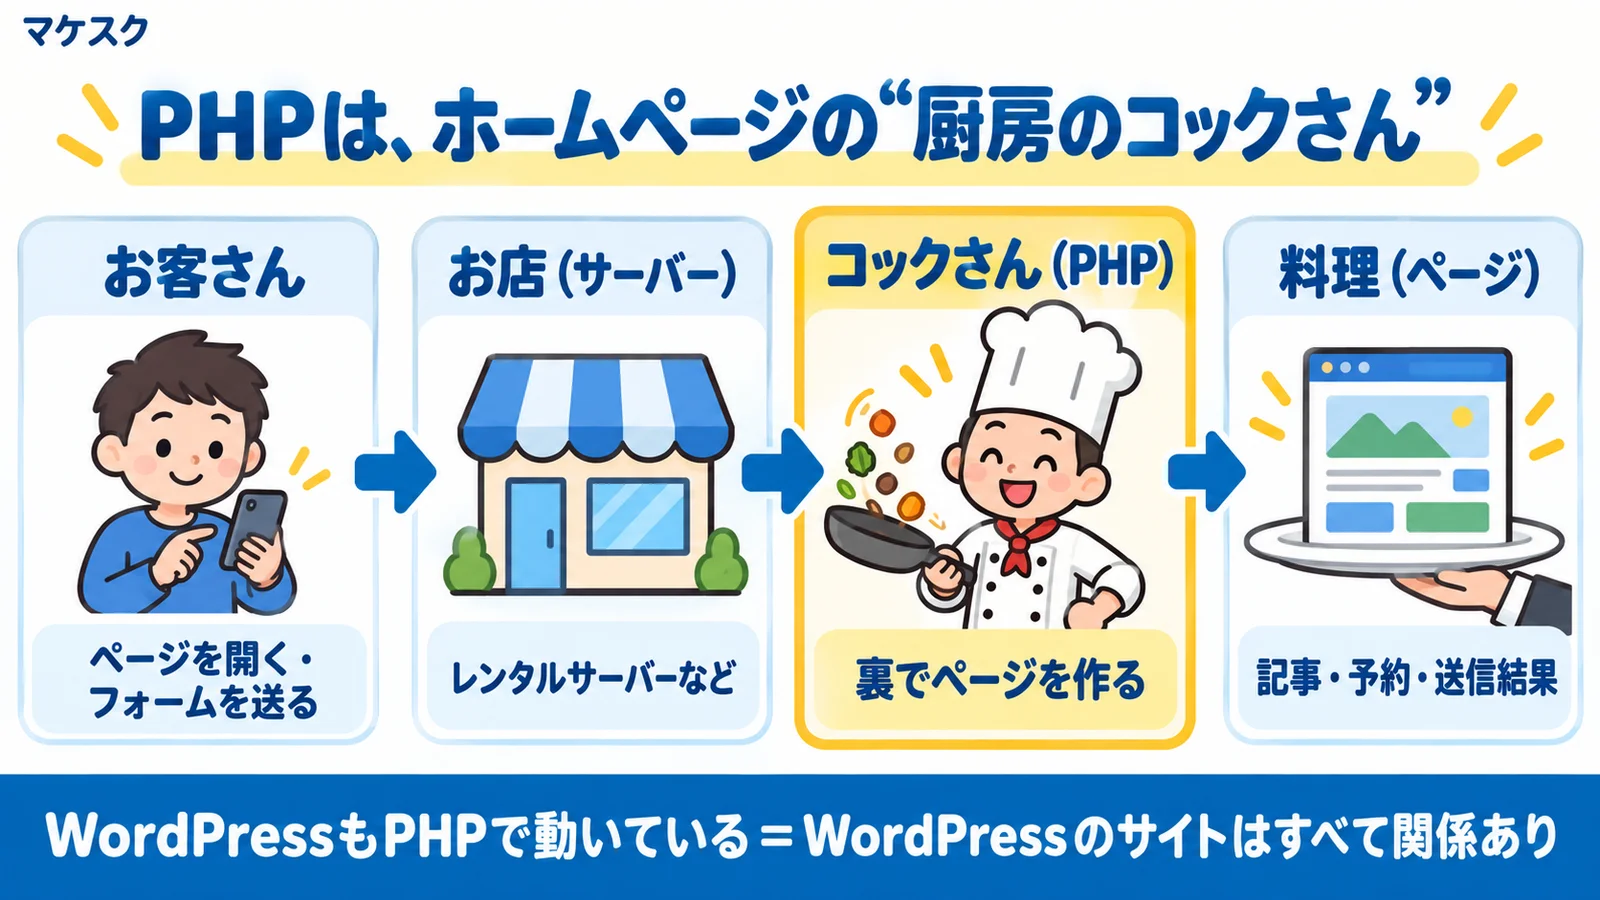
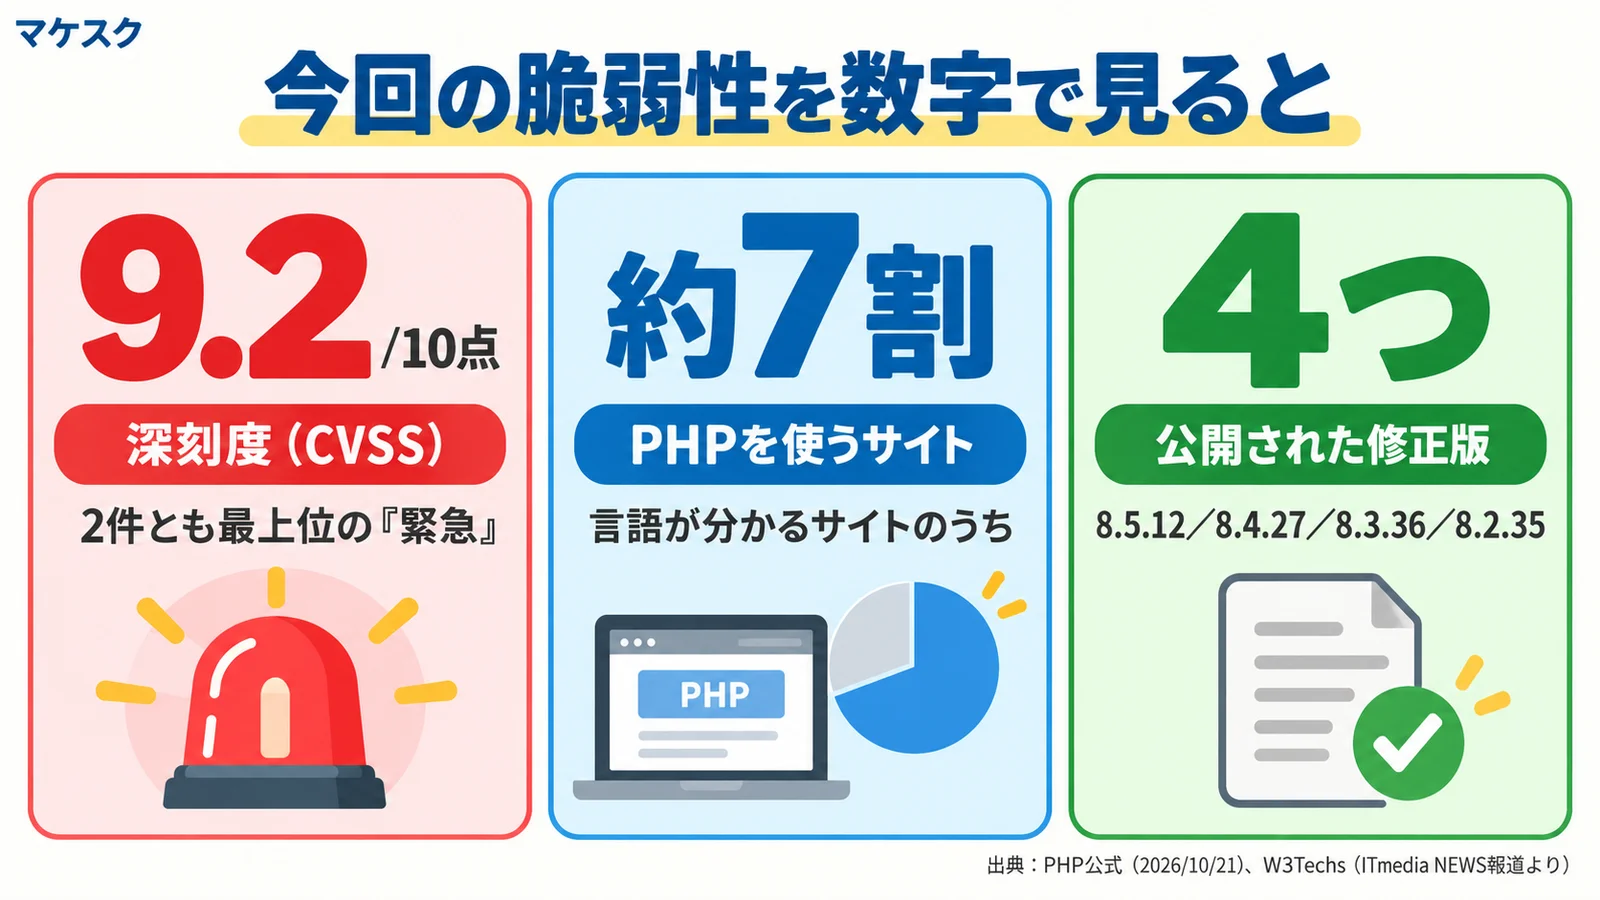
Web技術の利用状況を調べている米W3Techsによると、サーバー側の言語が分かっているWebサイトのうち約7割がPHPを使っています(ITmedia NEWSの報道より)。ブログや企業サイトでおなじみのCMS「WordPress」もPHPで動いているため、WordPressで作ったサイトは、ほぼすべて今回の話の対象です。
何がまずいのか:「裏口のカギ」が壊れていた
今回見つかった2件の脆弱性(CVE-2026-109618/CVE-2026-109619)は、どちらもログインなしで、外から好きなプログラムを動かされてしまうタイプです。専門用語では「リモートコード実行(RCE)」と呼ばれ、脆弱性のなかでも最も危険な部類に入ります。
さきほどのレストランでいえば、厨房の裏口のカギが壊れていて、知らない人が合言葉もなしに厨房へ入り、勝手に料理を作れてしまう状態です。深刻度を示す共通の物差し「CVSS」では、2件とも10点満点中9.2点。9点以上は最上位の「緊急(Critical)」に分類されます。
PHP公式サイトの発表によると、穴はいずれも「後片付け」の処理のすき間にありました。
- 1件目:メモリが足りなくなって処理が途中で止まったとき、書きかけのデータを「正しいデータ」として片付けてしまう
- 2件目:前のアクセスで使ったメモリを片付けた後も、その情報が残っていて、次のアクセスの処理がそれを使ってしまう
中身はエンジニア向けの話なので、サイト運営者として覚えておくのは「PHPを修正版にすれば直る」という一点だけで十分です。なお公式は、Apacheの「mod_php」という構成が最も危険で、アプリ(WordPressなど)のプログラムが動く前の段階で攻撃が成立することが実証されている、としています。
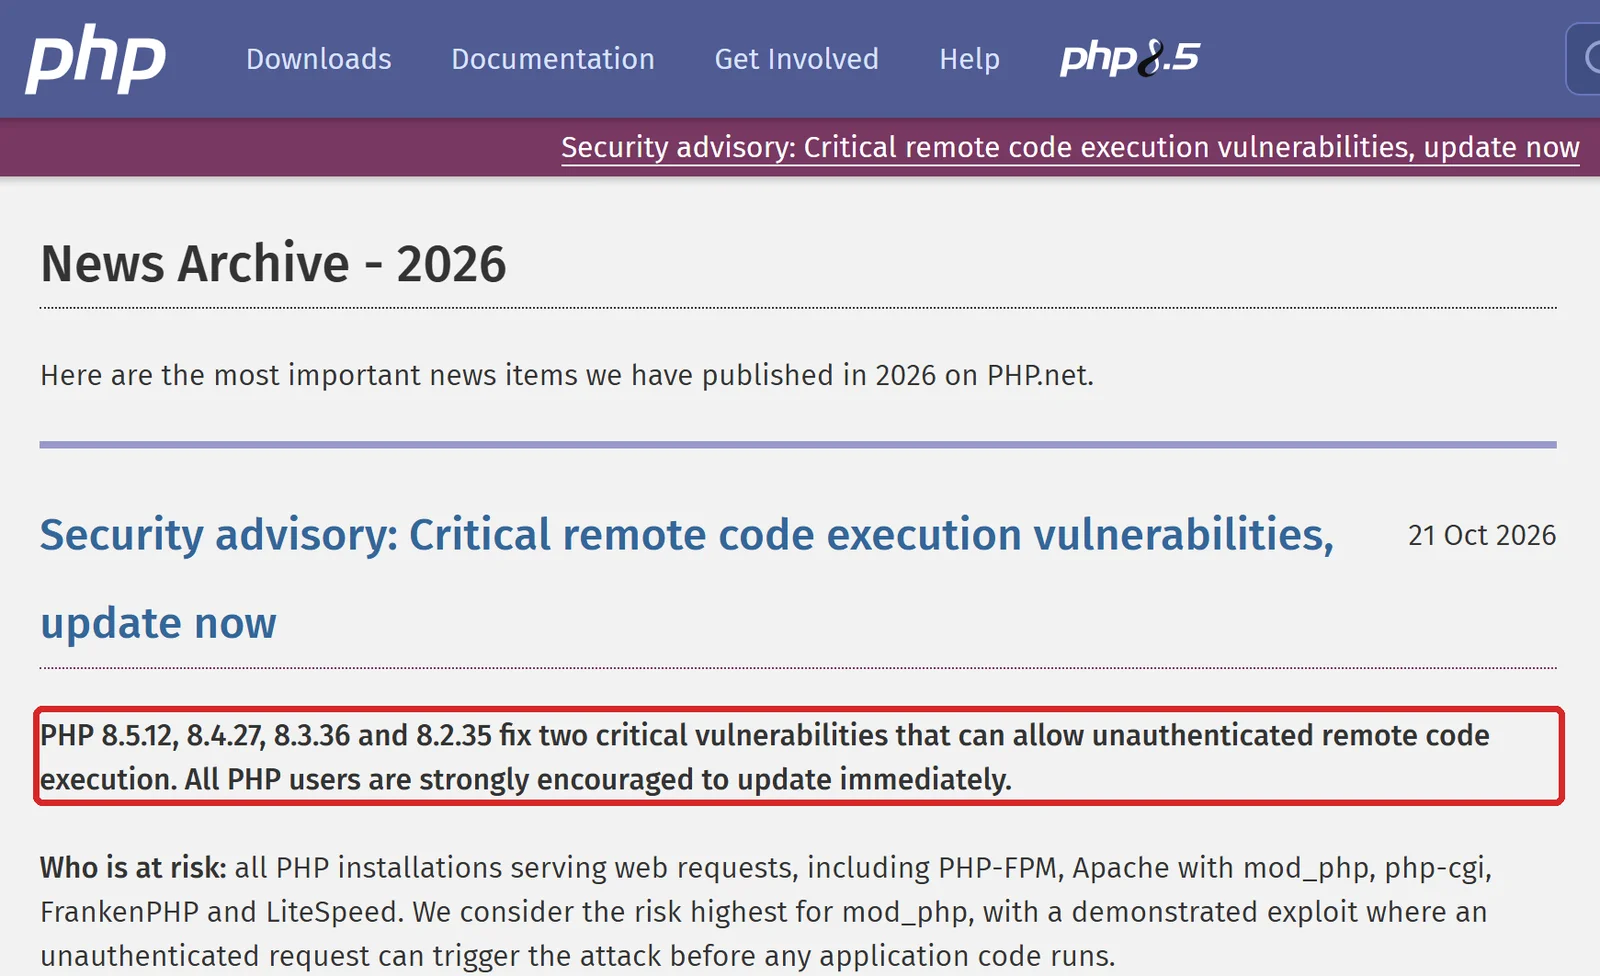
修正版は10月21日夜に公開済み
PHPの開発チームは、日本時間10月21日の夜、穴をふさいだ修正版を公開しました。PHPのバージョンが次のどれか、またはそれより新しければ、今回の穴はふさがっています。
| PHPのシリーズ | 修正版(安全ライン) | 補足 |
|---|---|---|
| 8.5 | 8.5.12 以上 | 最新シリーズ |
| 8.4 | 8.4.27 以上 | |
| 8.3 | 8.3.36 以上 | |
| 8.2 | 8.2.35 以上 | 2026年12月31日でサポート終了予定 |
| 8.1・8.0・7.x | 公式の通常の修正版なし | 公式は最小限の修正ソースのみ提供。サーバー会社の対応を確認 |
PHP 8.1以前はすでに公式のサポートが終わっており、通常の修正版は出ていません。事態の深刻さから、公式は7.4/8.0/8.1向けに最小限の修正ソースを公開しましたが、レンタルサーバーで使っている場合に修正が入るかどうかは、サーバー会社しだいです。
高市首相・国家サイバー統括室も「大至急」と呼びかけ
今回の件が「いつものセキュリティ情報」と違ったのは、国のトップが直接呼びかけたことです。
高市首相は10月21日21時55分、自身のXアカウントで次のように投稿しました。修正版の公開予定時刻(23時)のおよそ1時間前です。
投稿では、①公開しているサイトでPHPを使っているか確認すること、②23時に公開される修正版をすぐ適用できるよう準備すること、③すぐに適用できない場合はサイトを一時的に止めることも有効な手段の一つであること、の3点が呼びかけられています。
この投稿で紹介されている国家サイバー統括室(@cyber_forecast)も、同じ日に段階を追って情報を出しています。
| 時刻(10月21日) | 発信元 | 内容 |
|---|---|---|
| 13:01 | 国家サイバー統括室 | PHPを使っているか確認し、23時公開の修正版をすぐ適用できるよう準備を |
| 21:44 | 国家サイバー統括室 | すぐに適用できない場合は、サイトの一時停止も有効策の一つ |
| 21:55 | 高市首相 | 「今夜に対応して頂きたい大至急のお願い」として上記をまとめて呼びかけ |
| 22:57 | 国家サイバー統括室 | 修正版が公開された。可及的速やかに適用を。対応しないとサイトが侵害を受ける可能性 |
あわせて、独立行政法人情報処理推進機構(IPA)も注意喚起を出しています。国・公的機関がここまでそろって「今夜中に」と呼びかけるのは異例で、それだけ影響が広く、急ぐ必要がある脆弱性だということです。
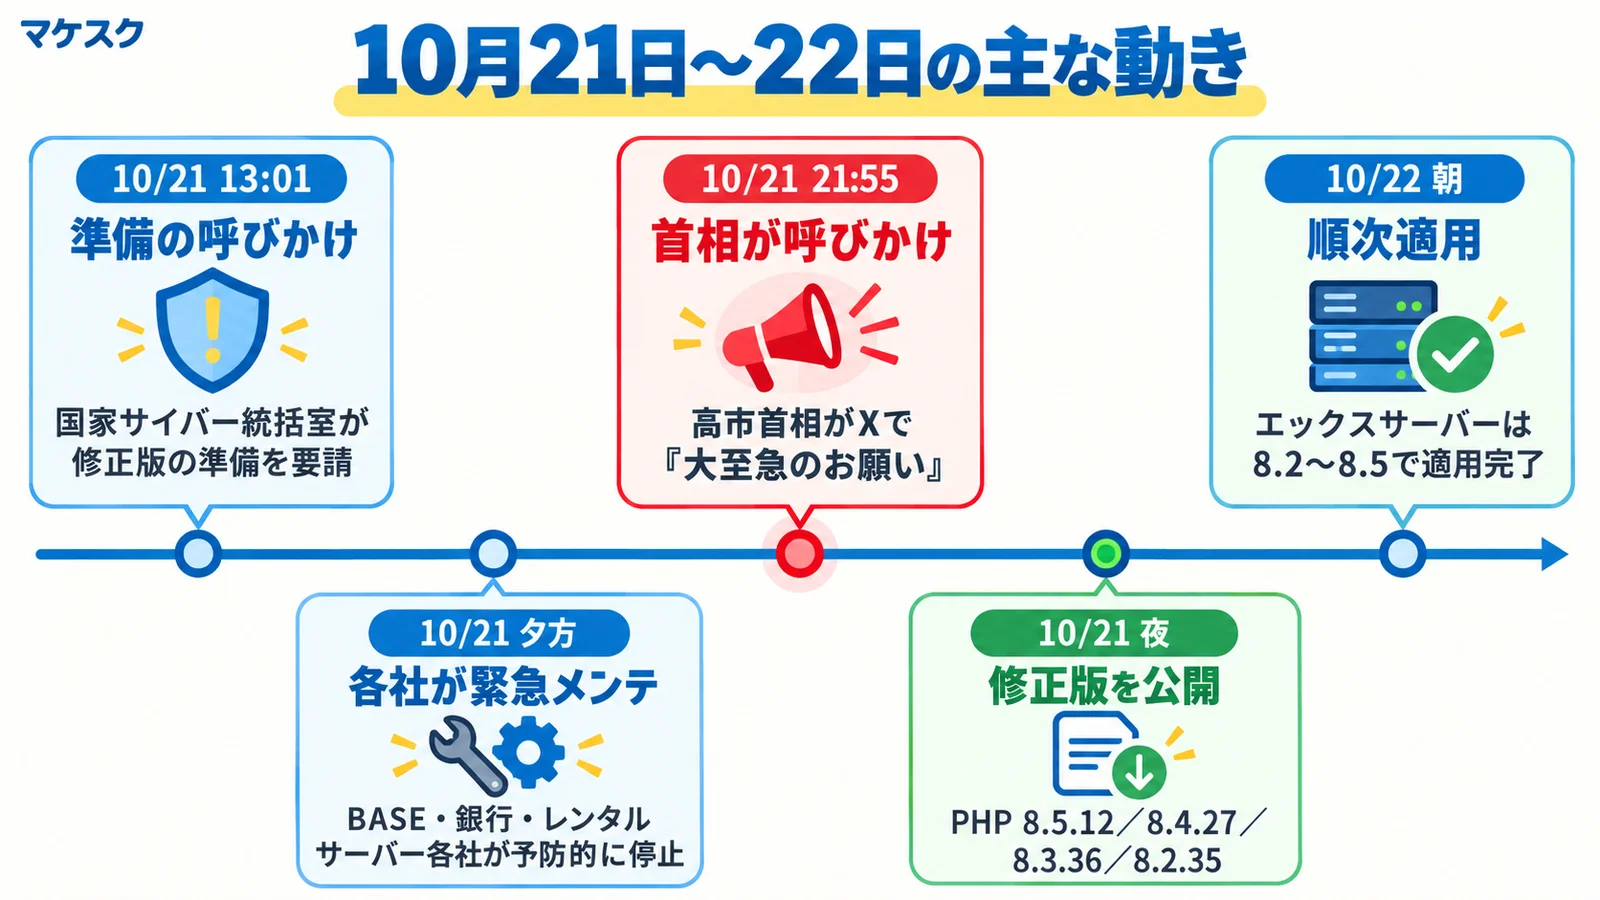
首相・国家サイバー統括室が触れている「サイトの一時停止」は、自分でサーバーを管理している企業向けの最終手段です。レンタルサーバーでWordPressを運営している店舗やクリニックが、慌ててサイトを止める必要は基本的にありません。まずは次の章の方法で、PHPのバージョンを確認してください。
あなたのサイトは大丈夫? WordPressで1分でできる確認方法
確認に必要なのは、WordPressの管理画面にログインできることだけです。
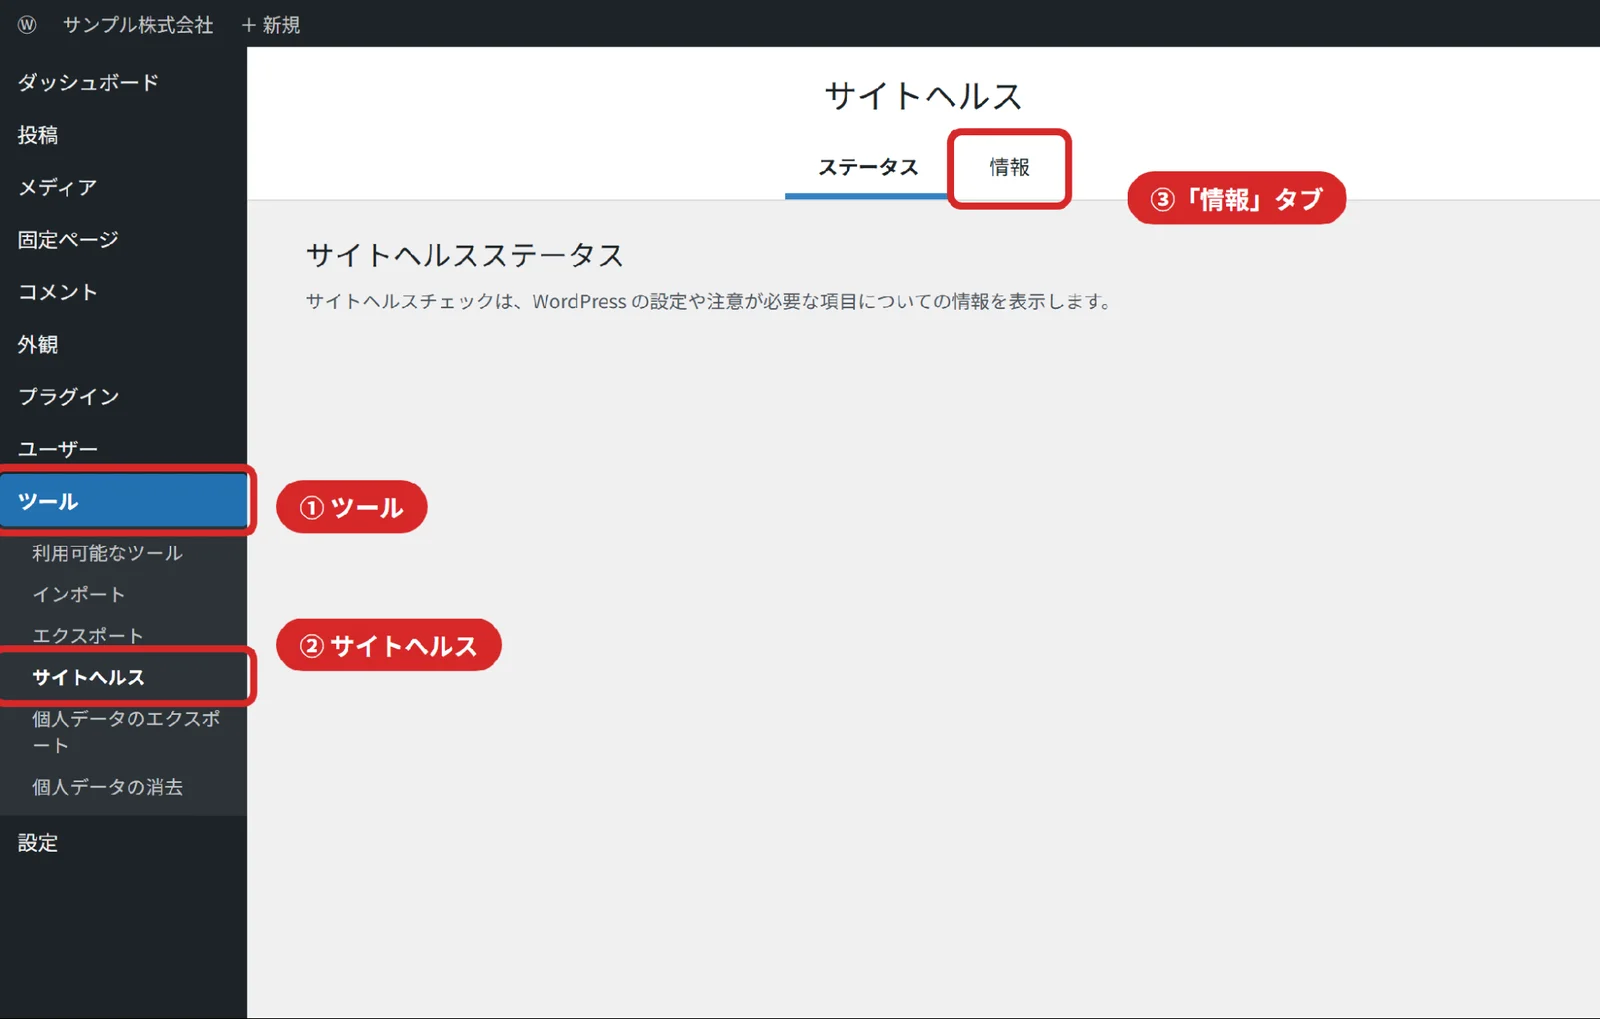
手順1〜3:「ツール」→「サイトヘルス」→「情報」タブ
- WordPressの管理画面にログインする(いつもの「…/wp-admin」のログイン画面から)
- 左メニューの「ツール」にマウスを乗せ、「サイトヘルス」をクリック
- 画面上部の「ステータス」「情報」のうち、「情報」タブをクリック
手順4:「サーバー」を開いて「PHP バージョン」を見る
- 「情報」タブに並んだ項目のうち「サーバー」をクリックして開くと、「PHP バージョン」という行に番号が表示されます
- ついでに「WordPress」を開くと、WordPress本体のバージョンも確認できます
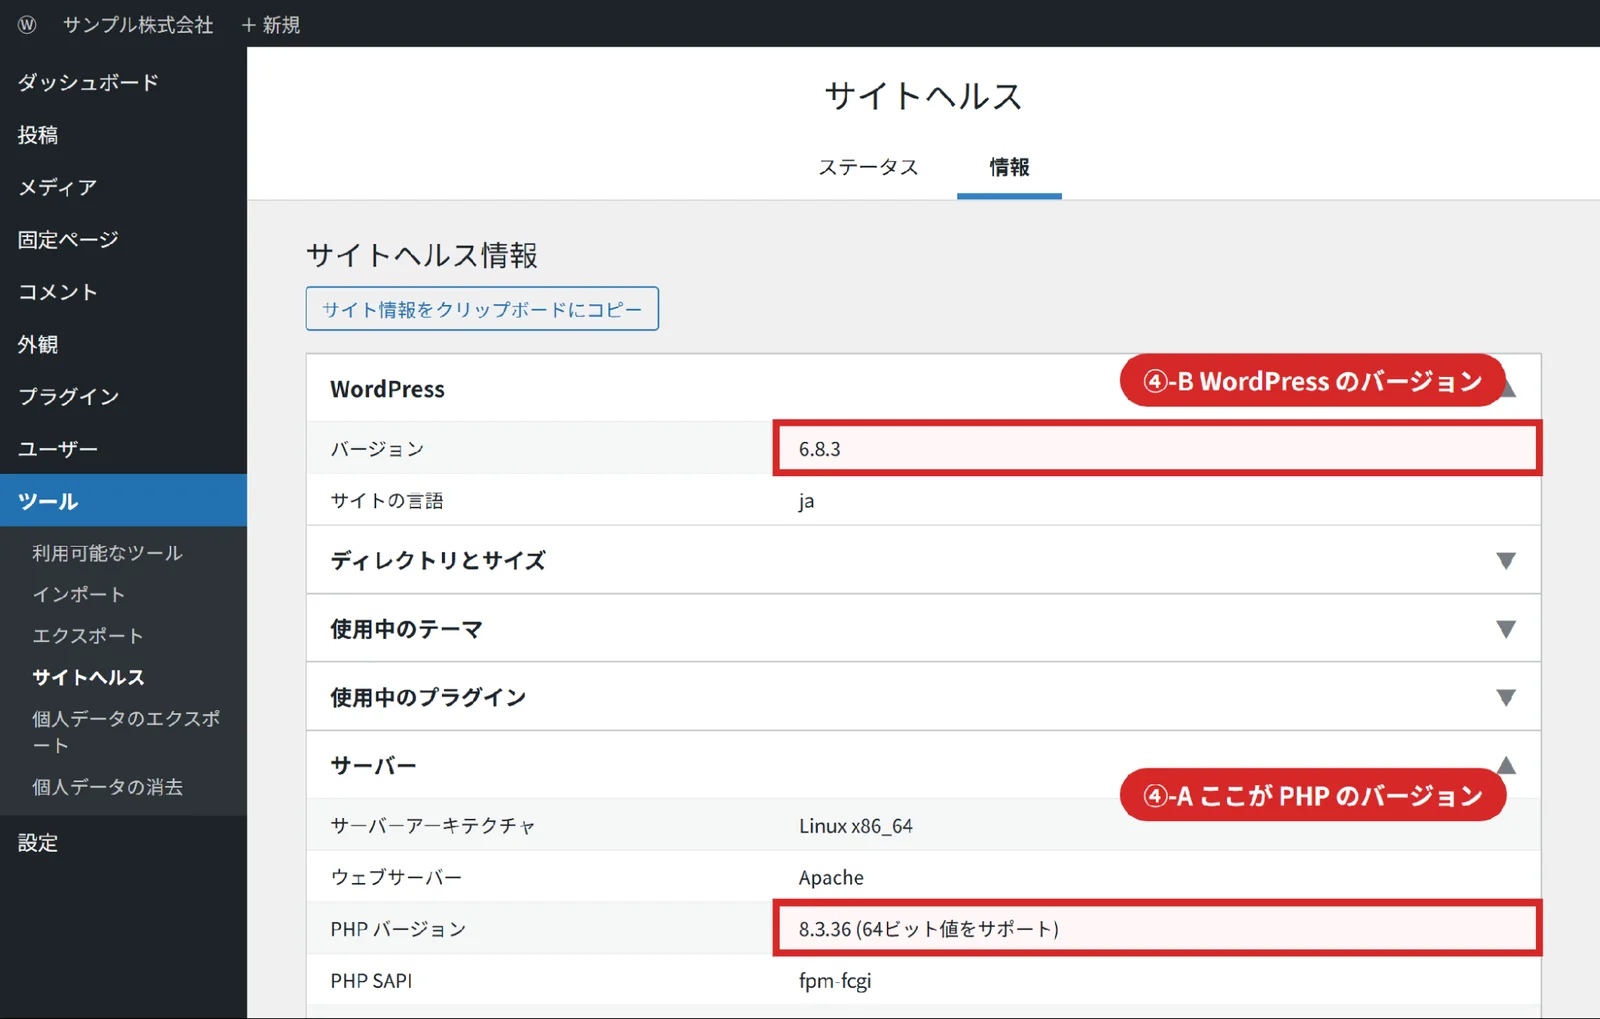
番号の読み方:「8.3.36」なら最後の数字に注目
PHPのバージョンは「8.3.36」のように3つの数字でできています。前の「8.3」がシリーズ名、最後の「36」が何回目の修正版かを表します。同じ8.3シリーズなら、最後の数字が36以上であれば今回の修正が入っています。
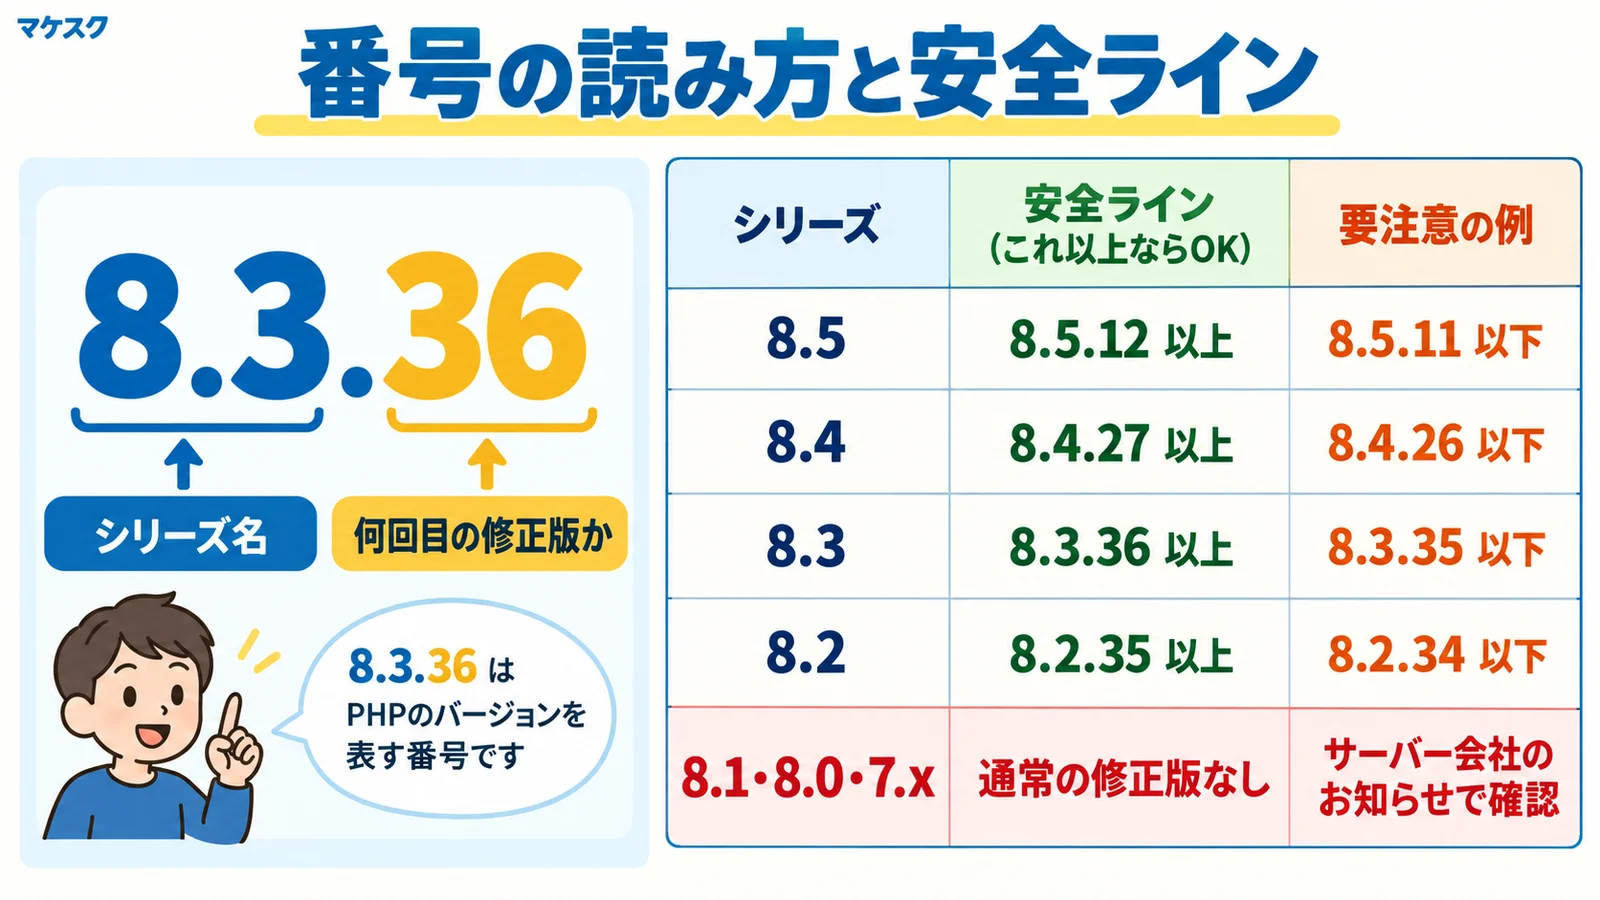
- 8.3.36 → OK(ちょうど安全ライン)
- 8.4.30 → OK(安全ラインより新しい)
- 8.3.30 → 要注意(修正前のバージョン)
- 7.4.33 → 要相談(公式の通常の修正版が出ていないシリーズ)
管理画面にログインできない場合は、レンタルサーバーのコントロールパネル(エックスサーバーの「サーバーパネル」など)の「PHP Ver.切替」といったメニューでも、いま使っているバージョンを確認できます。ただし確認だけにして、切りかえ操作はしないでください(理由は5章で説明します)。
状況別:こういう風に対応すればOK
確認した番号と、サイトをどこで運営しているかによって、やることが変わります。まずは全体の流れです。
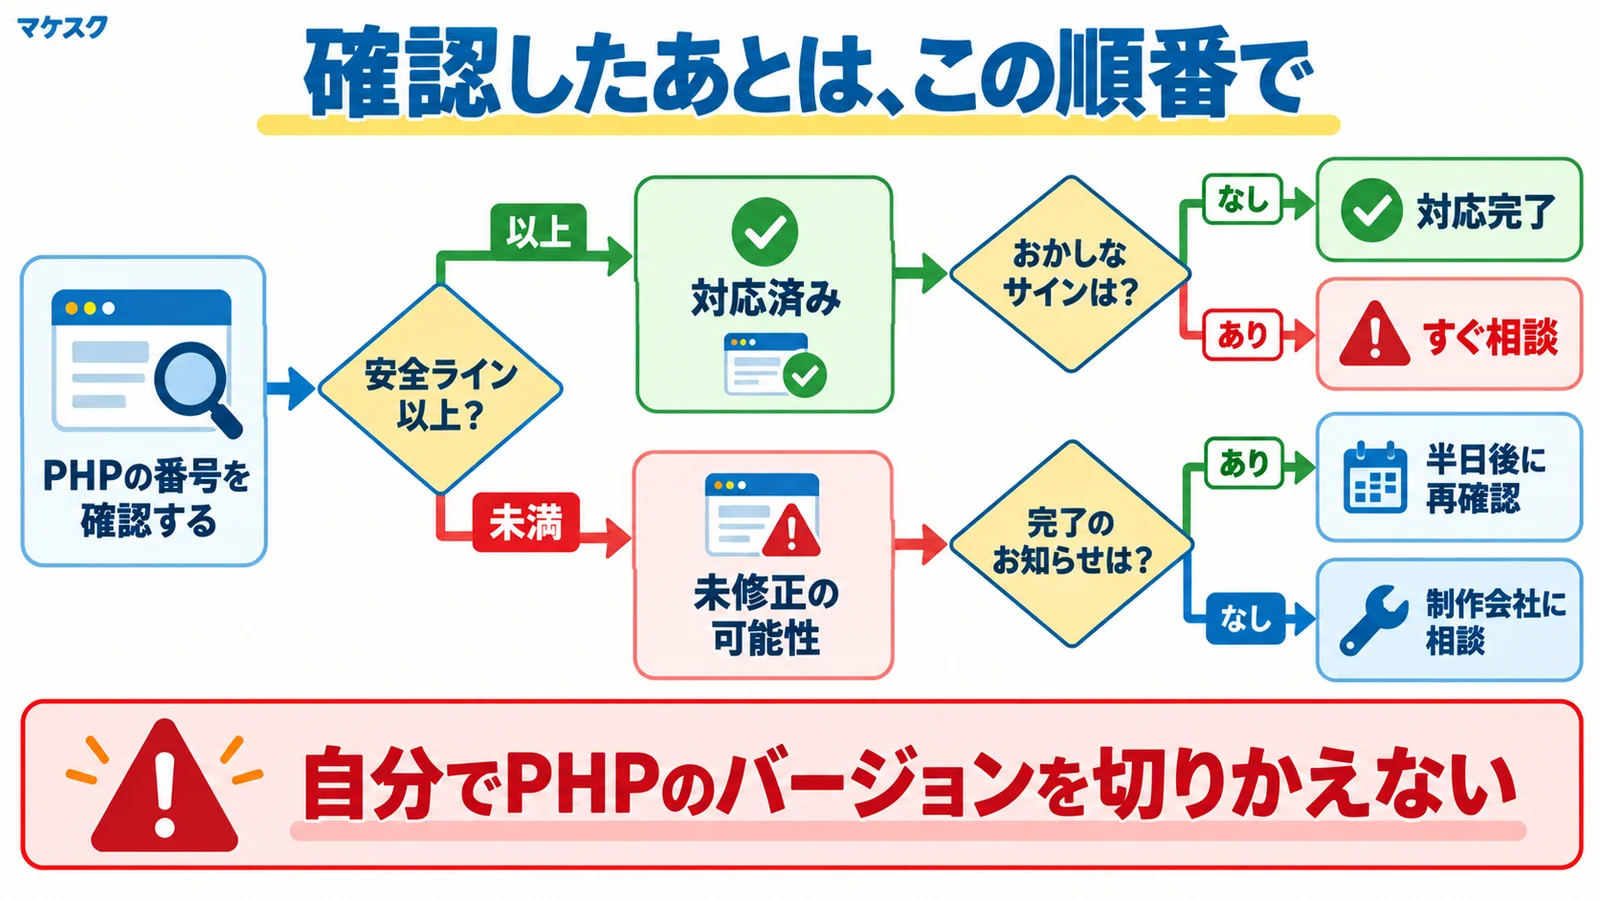
ここからは、よくある6つの状況ごとに対応をまとめます。
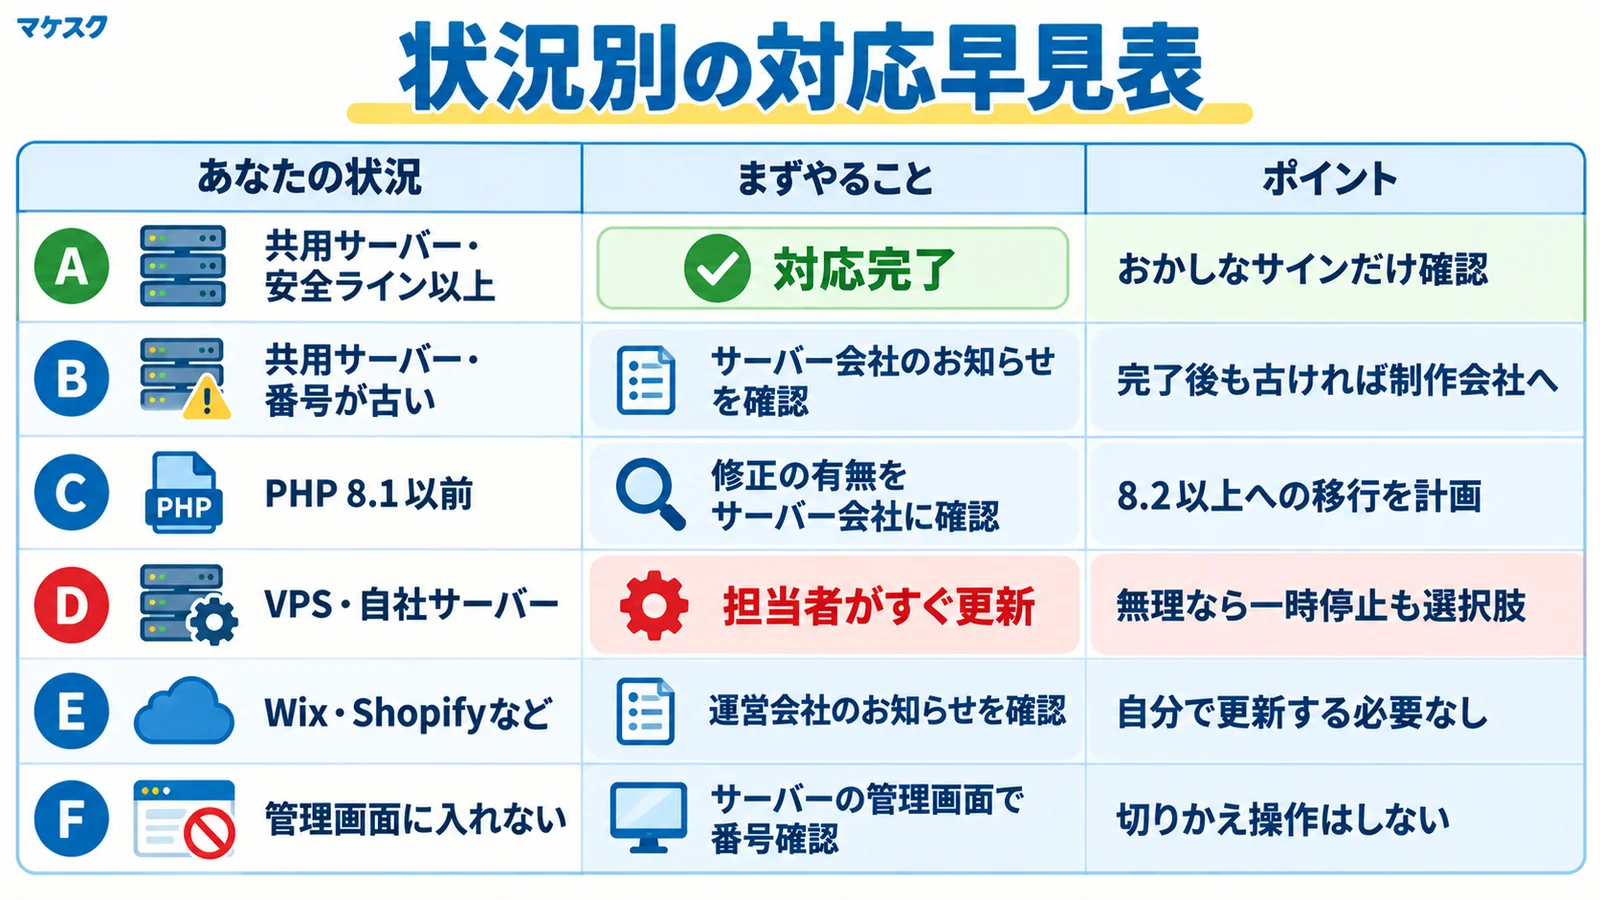
状況A:共用レンタルサーバーで、番号が安全ライン以上だった
対応はこれで完了です。 エックスサーバー、さくらのレンタルサーバ、ロリポップ!、ConoHa WINGなどの共用レンタルサーバーでは、PHP本体の更新はサーバー会社が行います。番号が安全ライン以上なら、サーバー会社がすでに修正を適用しています。
ただし、修正は「これからの攻撃」を防ぐもので、修正前に入られていた場合の被害を元に戻すものではありません。6章のチェックリストで、おかしなところがないかも一度見ておきましょう。
状況B:共用レンタルサーバーで、番号が安全ラインより古い
各社とも順番に対応を進めている最中です。まずはご利用中のサーバー会社のお知らせを確認しましょう。
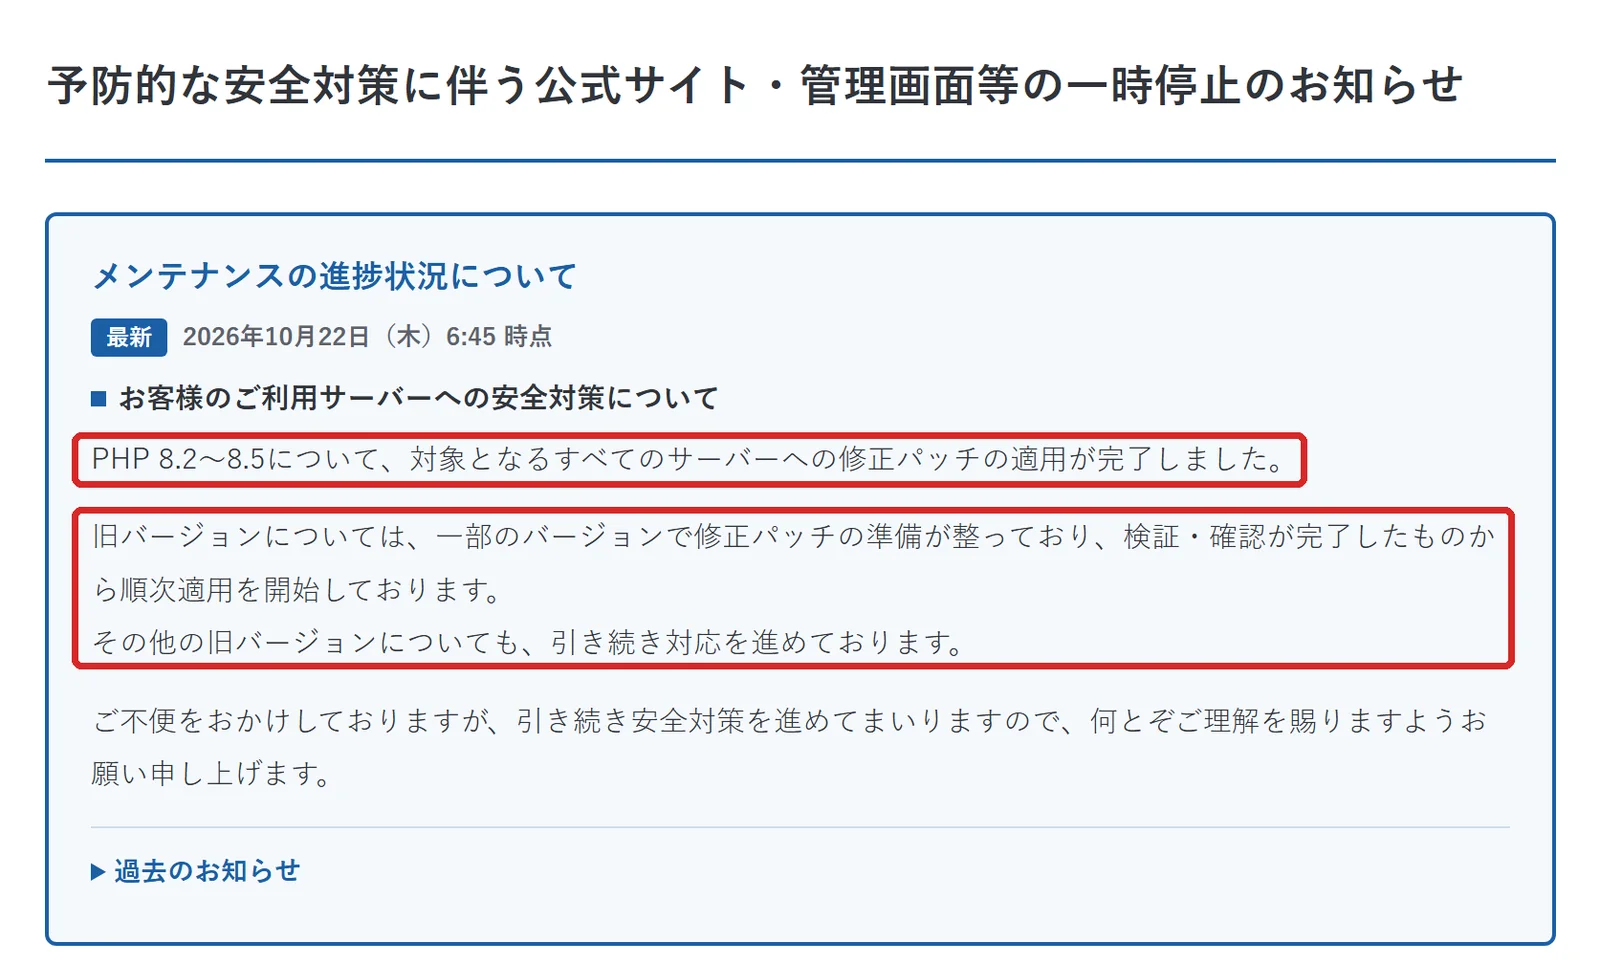
10月22日朝の時点で、主なレンタルサーバー各社の告知は次のとおりです。
| サーバー会社 | 10月22日朝時点の告知 |
|---|---|
| エックスサーバー | PHP 8.2〜8.5は対象の全サーバーで修正の適用が完了(6:45時点)。旧バージョンは一部で準備が整い、順次適用中 |
| さくらのレンタルサーバ | 緊急メンテナンスを実施し、レンタルサーバ・マネージドサーバは10月21日22:30に完了と案内(告知本文にPHPの版の記載はなし) |
| ロリポップ! | 予防措置として緊急メンテナンス中。お客様のサイト・ユーザー専用ページ・FTPなどが現在利用できないと案内 |
| ConoHa WING | 10月21日19:00〜10月22日10:00に一部サーバーでシステム保守作業(告知本文にPHPの記載はなし) |
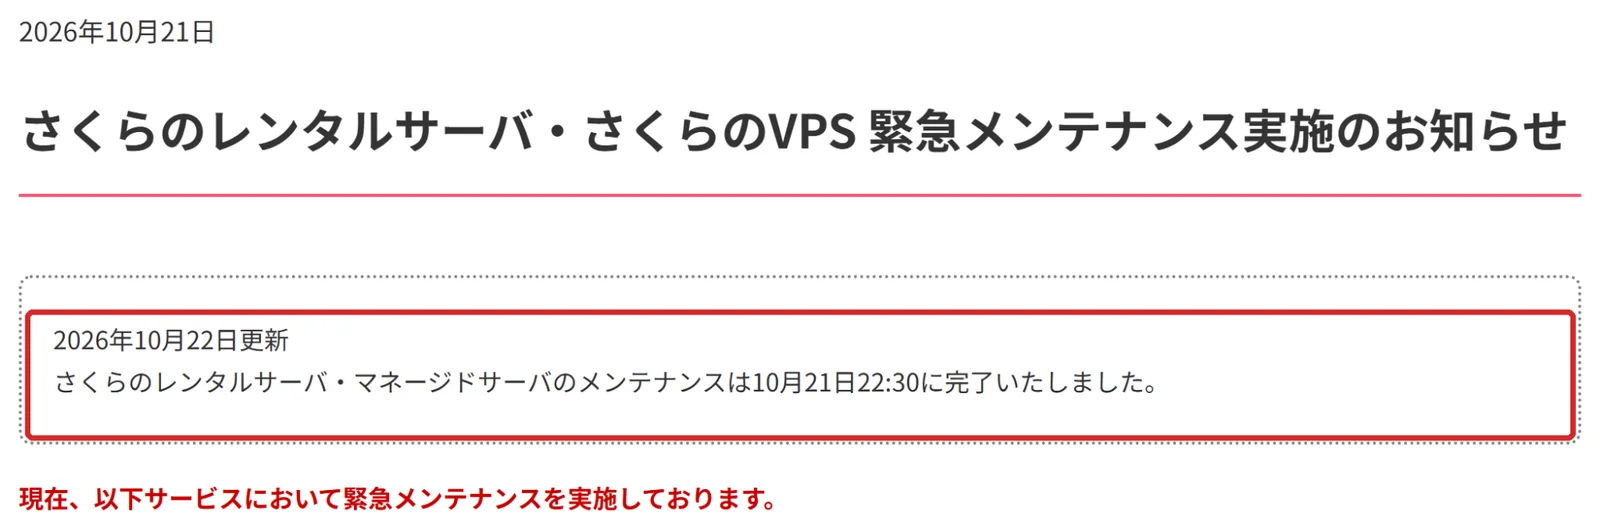
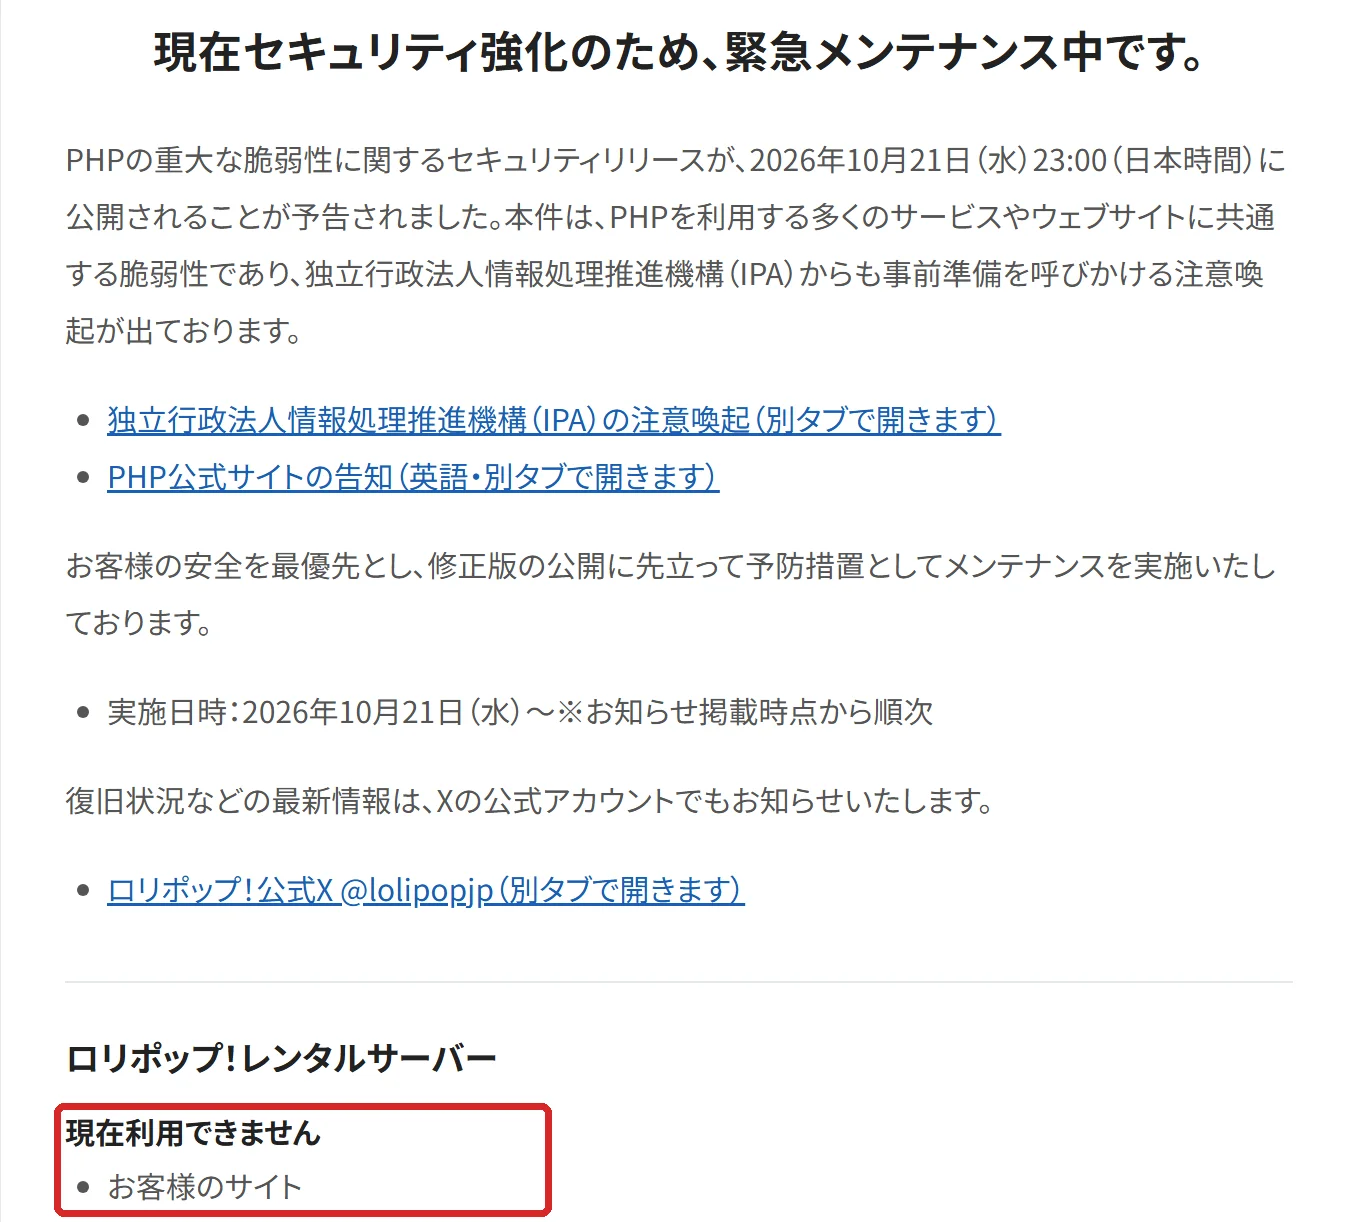
お知らせに「完了」とあるのに番号が古いままなら、半日〜1日おいてもう一度確認してください。それでも変わらない場合は、制作会社に相談するか、サーバー会社のサポートに問い合わせましょう。ロリポップ!のようにメンテナンス中でサイトが見られない場合は、再開の案内を待つしかありません。Googleビジネスプロフィールの投稿などで「ホームページはメンテナンス中です。ご予約はお電話で」と知らせておくと、来店や予約の取りこぼしを防げます。
状況C:PHP 8.1以前の古いバージョンを使っている
今回いちばん注意が必要なのがこのケースです。PHP 8.1以前は公式のサポートが終わっており、今回も通常の修正版は出ていません。エックスサーバーのように「旧バージョンは独自の修正を順次適用」と案内している会社もありますが、その場合は番号が変わらないまま修正が入ることもあります。番号だけでは判断できないので、必ずサーバー会社のお知らせで「どのバージョンに修正を入れたか」を確認してください。
そのうえで、これを機にPHP 8.2以上への切りかえを制作会社と計画しましょう。古いPHPは今回に限らず、今後も修正が届きにくい状態です。切りかえの際は、バックアップを取り、テーマやプラグインが新しいPHPで動くかを確かめてから行うのが鉄則です。
状況D:VPS・クラウド・自社サーバーで運営している
自分(または制作会社)でサーバーを借りて管理している場合、PHPは自動では更新されません。担当のエンジニアや制作会社に、すぐ更新してもらうよう連絡してください。
すぐに更新できない場合は、首相や国家サイバー統括室が呼びかけたとおり、サイトの一時停止も有効な選択肢です。PHP公式は応急処置となる設定変更も案内していますが、「特定の攻撃経路への露出を減らすだけで、安全にはならない」としており、根本的な対策は更新しかありません。
状況E:Wix・Shopify・ペライチ・STUDIOなどで作ったサイト
サーバーを自分で借りていない「ホスティング型」のサービスは、裏側のシステムの管理を運営会社が行っています。利用者が自分でPHPを更新する必要はありません。 念のため、運営会社からのお知らせが出ていないかだけ確認しておきましょう。BASEのようなネットショップ作成サービスも同様で、BASEは10月21日に予防的な緊急メンテナンスを実施しています。
状況F:管理画面に入れない・制作会社と連絡がつかない
ログイン情報が分からない場合は、無理に探し回るよりも、まずレンタルサーバーのコントロールパネルで現在のPHPバージョンを確認しましょう(契約者情報があれば入れます)。サーバーの契約自体を制作会社が持っている場合は、制作会社に「PHPの緊急脆弱性への対応状況を教えてください」とひとこと連絡を入れるだけでも十分です。
やってはいけない対応・勘違いしやすいポイント
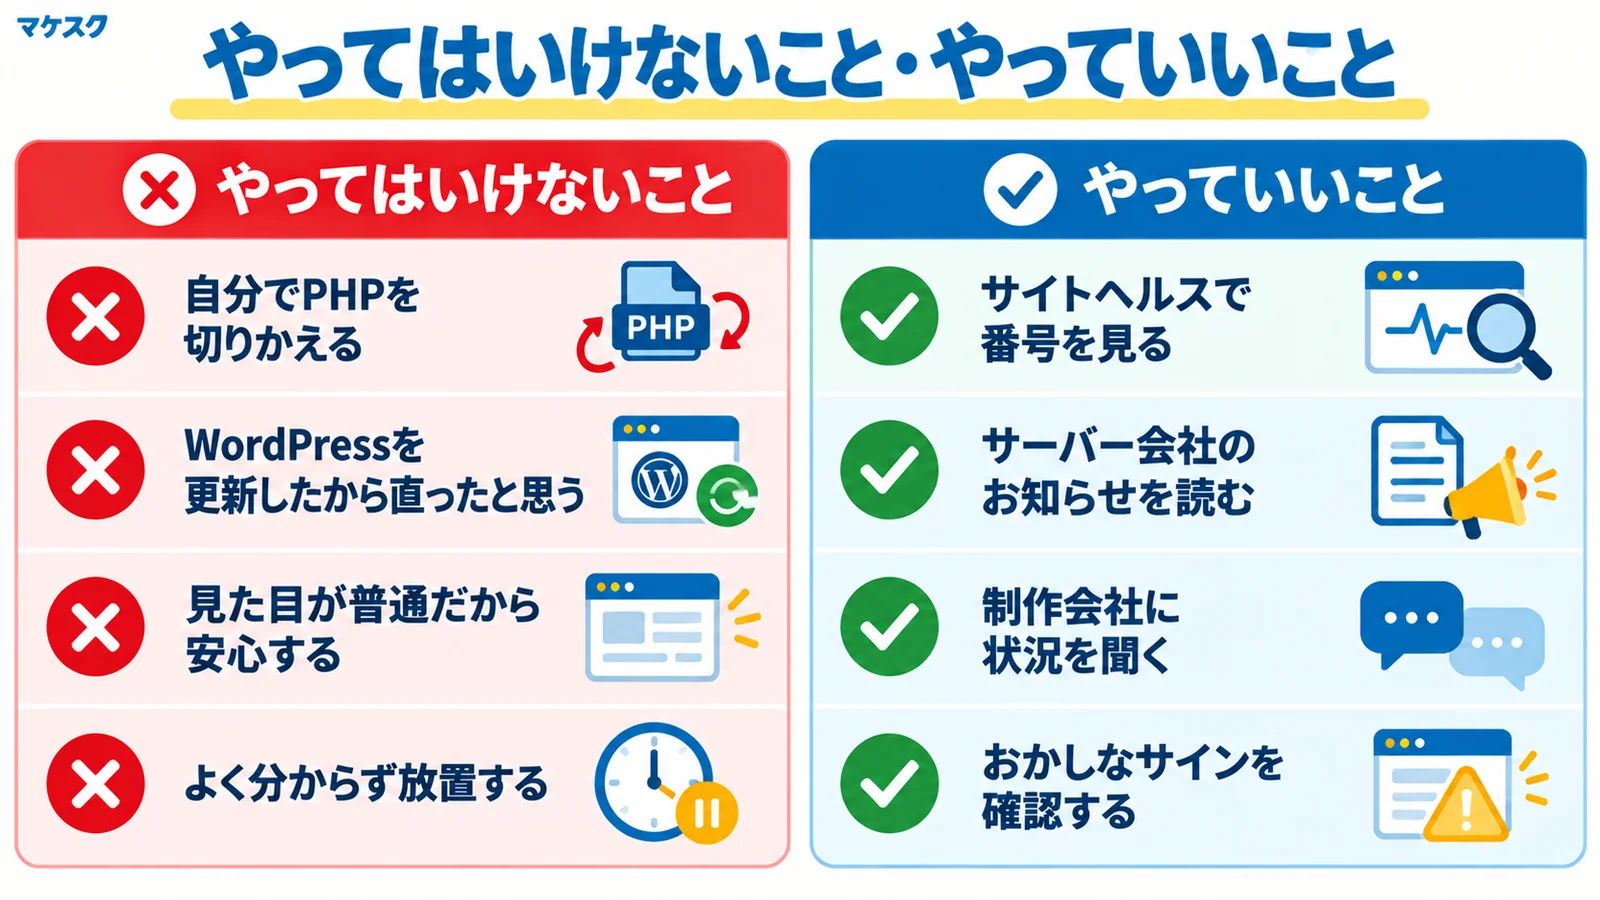
自分でPHPのバージョンを切りかえない
レンタルサーバーのコントロールパネルでは、ボタン1つでPHPのバージョンを切りかえられます。しかし、古いテーマやプラグインは新しいPHPに対応していないことがあり、切りかえた瞬間にサイトが真っ白になったり、エラー画面になったりする恐れがあります。切りかえが必要な場合も、制作会社に相談し、バックアップを取ってから行いましょう。
WordPressやプラグインを更新しても、今回の穴はふさがらない
今回の脆弱性はWordPressではなく、その土台であるPHP本体にあります。発見者の一社である米Wizは、標準的なWordPressの構成で攻撃が成立することを確認したとしていますが、WordPress本体やプラグインをいくら最新にしても、PHPが古いままでは穴は残ります。WordPressの更新はそれ自体大切ですが、「WordPressを更新したから大丈夫」ではない点に注意してください。
「見た目が普通だから大丈夫」とは限らない
不正アクセスを受けても、サイトの見た目はそのまま、ということは珍しくありません。2024年には大分大学のサーバーがPHPの脆弱性を突かれて改ざんされ、Googleの検索結果を汚されたうえ、海外サイトへ誘導される被害が報じられています。表示が普通かどうかではなく、PHPのバージョン番号で判断しましょう。
修正したあとに確認したい「おかしなサイン」
修正版の適用は、これからの攻撃を防ぐためのものです。修正前にすでに入り込まれていた場合、その被害までは元に戻りません。悪用できるとうたうコードがインターネット上に出回り始めているとの指摘もあり(GMO Flatt Security)、海外のセキュリティ企業からは攻撃の試みを観測したという報告も出ています(成功例は未確認とする報告もあります)。次のようなサインがないか、一度確認しておきましょう。
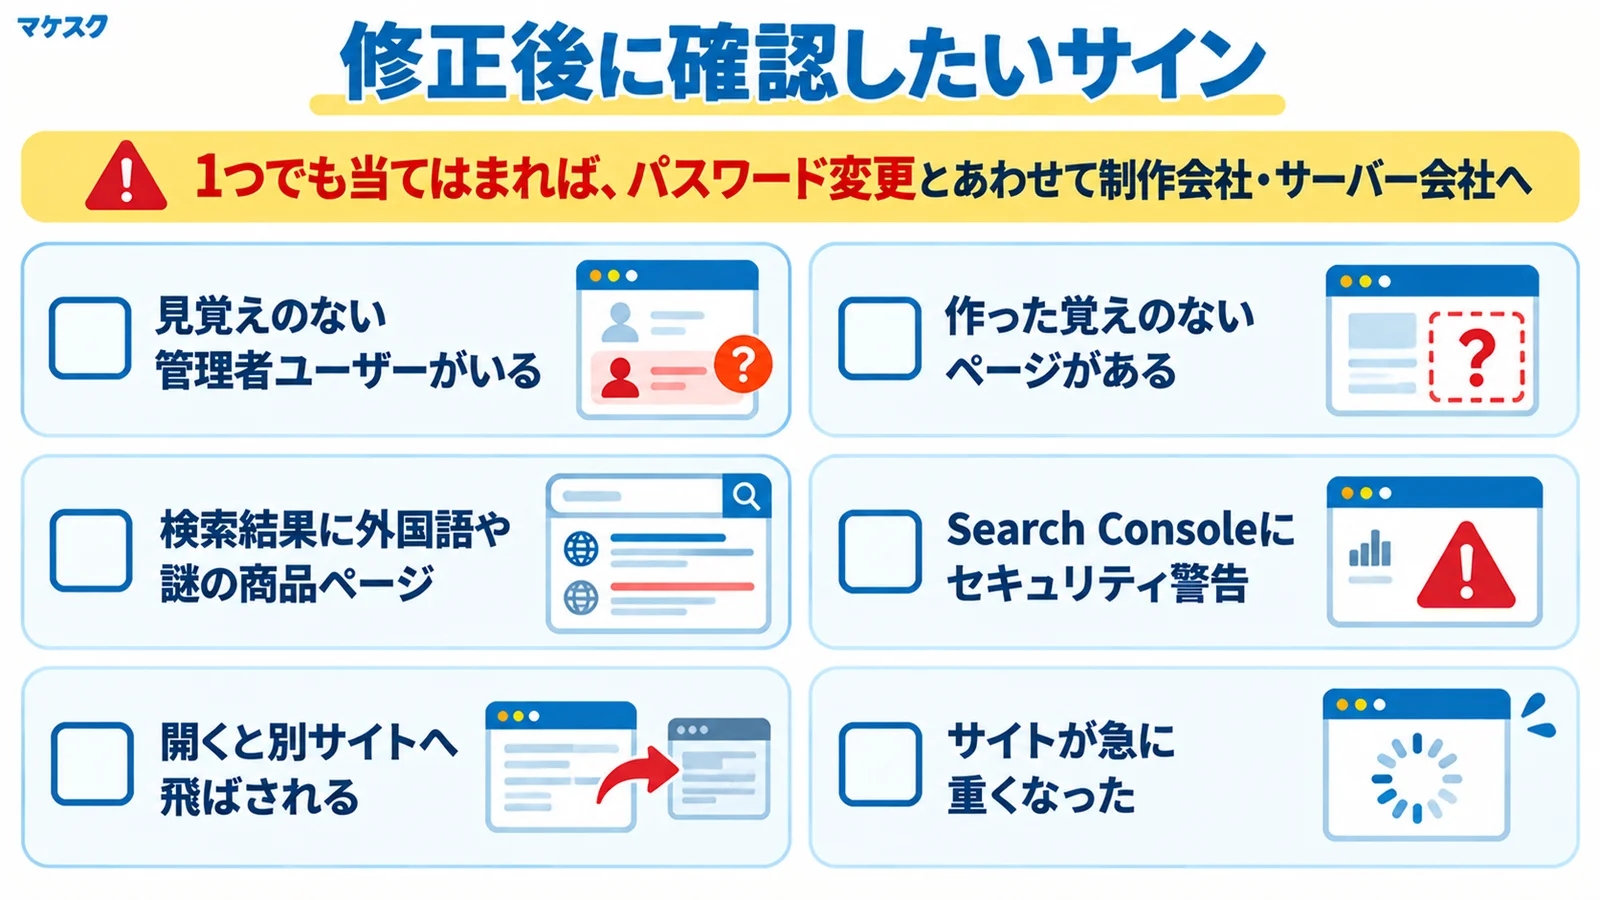
- WordPressの「ユーザー」一覧に、見覚えのない管理者が増えていないか
- 「投稿」「固定ページ」に、作った覚えのないページがないか
- Googleで「site:自社のドメイン」と検索したとき、見覚えのない外国語や商品のページが出てこないか
- Google Search Consoleの「セキュリティと手動による対策」に警告が出ていないか
- サイトを開いたとき、別のサイトへ勝手に飛ばされないか(スマホでも確認)
ひとつでも当てはまる場合は、パスワードの変更とあわせて、すぐに制作会社やサーバー会社に相談してください。
店舗・クリニックにとっては「集客」の問題でもある
ホームページが改ざんされると、Googleの検索結果に警告が表示されたり、評価が下がったりすることがあります。Googleビジネスプロフィール(Googleマップ)に登録しているホームページのリンク先が、詐欺サイトへの入口になってしまう恐れもあります。MEO・SEOで積み上げてきた検索からの集客を守るためにも、今回の確認は「セキュリティ担当の仕事」ではなく、集客を預かる人の仕事として一度やっておく価値があります。
お客様・取引先から聞かれたときの案内文
ホームページの管理を任されている立場の方は、取引先から「うちは大丈夫?」と聞かれることもあると思います。そのまま使える案内文を用意しました。
各社レンタルサーバーが今回のPHPの緊急脆弱性に対してメンテナンスを実施しており、順次対応が完了しております。共用レンタルサーバーではサーバー側で修正が自動適用されているケースもございますが、安全のため一度ご自身のサイトの状況をご確認いただくことをおすすめいたします。
【確認方法】WordPress管理画面にログイン →「ツール」>「サイトヘルス」→ 画面上部の「情報」タブ →「サーバー」を開くと「PHP バージョン」が表示されます。
【確認後のご対応】PHPのバージョンが修正版(8.5.12/8.4.27/8.3.36/8.2.35 のいずれか、またはそれ以上)になっていない場合は、ご利用のレンタルサーバーのお知らせ(緊急メンテナンス完了の通知)をご確認いただくか、HP制作会社へご相談ください。
※ご自身でPHPのバージョンを変更されると、古いテーマやプラグインの影響でサイトが表示されなくなる恐れがあるため、事前に制作会社へのご相談をおすすめします。
よくある質問
Q. パソコンやスマホに何かをインストールする必要はある?
A. ありません。今回の脆弱性はホームページを動かすサーバー側の話です。閲覧する側のパソコンやスマホで対応することはありません。
Q. PHPのバージョンが安全ライン以上なら、もう何もしなくていい?
A. 今回の穴については対応済みです。ただし、修正前に入り込まれていないかを6章のチェックリストで一度確認しておくと安心です。あわせて、WordPress本体・テーマ・プラグインも最新にしておきましょう(更新前のバックアップを忘れずに)。
Q. 番号が古いのに、サーバー会社は「対応完了」と言っている
A. 古いシリーズのPHPでは、番号を変えずに修正だけを入れる方法がとられることがあります。サーバー会社が「どのバージョンに修正を適用したか」を明記していれば、ひとまず安心してよいでしょう。不安な場合はサーバー会社のサポートに確認してください。
Q. この脆弱性はどうやって見つかったの?
A. OpenAIの発表によると、2件のうち1件は米セキュリティ企業CalifがOpenAIのAIモデルを使って発見しました。米Wizも独自に2件を発見して報告しています。OpenAIは「今後数カ月で、AIによる同様の脆弱性発見が急増する」と予測しており、今回のような「急いで直す」対応は、これからも起こりうると考えておいた方がよさそうです。
まとめ:まずは「番号を見る」、古ければ「相談する」
- PHPに、外から好きなプログラムを動かされる緊急レベルの穴が2件見つかり、10月21日夜に修正版が公開された
- WordPressのサイトはすべて関係あり。高市首相・国家サイバー統括室・IPAも対応を呼びかけている
- 確認は「ツール → サイトヘルス → 情報 → サーバー」の1か所だけ。8.5.12/8.4.27/8.3.36/8.2.35以上ならOK
- 共用レンタルサーバーならPHPの修正はサーバー会社が行う。古いままならお知らせを確認して制作会社に相談。自分で切りかえない
- WordPressやプラグインの更新では直らない。修正後は「おかしなサイン」がないかも確認する
ホームページは、Googleマップや検索から来たお客様が最後に見る「お店の顔」です。1分の確認で守れるものは大きいので、ぜひ今日のうちに一度見ておいてください。
参考情報
- PHP公式サイト:Security advisory(2026年10月21日)
- 高市早苗首相のX投稿(2026年10月21日 21:55)
- 国家サイバー統括室(注意・警戒情報)のX投稿(2026年10月21日 22:57)
- IPA:PHPの脆弱性に関する注意喚起
- ITmedia NEWS:PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開(2026年10月22日)
- ITmedia NEWS:著名ITサービス相次いで緊急メンテへ(2026年10月21日)
- ITmedia NEWS:PHPの「重大」脆弱性はAIが見つけた(2026年10月22日)
- GMO Flatt Security:PHPの重大な脆弱性「php2shell」の概要と対応指針
- エックスサーバー:予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ
- さくらインターネット:さくらのレンタルサーバ・さくらのVPS 緊急メンテナンス実施のお知らせ
- ロリポップ!:緊急メンテナンス
- ConoHa WING:【緊急メンテナンス】サーバーメンテナンス
本記事は2026年10月22日10時時点の公開情報(PHP公式サイト、国家サイバー統括室・高市早苗首相のX投稿、IPA、各レンタルサーバー会社の告知、ITmedia NEWSほかの報道)をもとに作成しています。最新の状況は各公式情報でご確認ください。WordPress管理画面の図は、日本語版の画面を再現したイメージです。
MEO対策・ビジネスプロフィール・ストリートビュー
Instagram・LINE・HP/LP制作に関しては、
当メディアの運営会社 株式会社トリニアスにご相談ください。
HP 関連記事